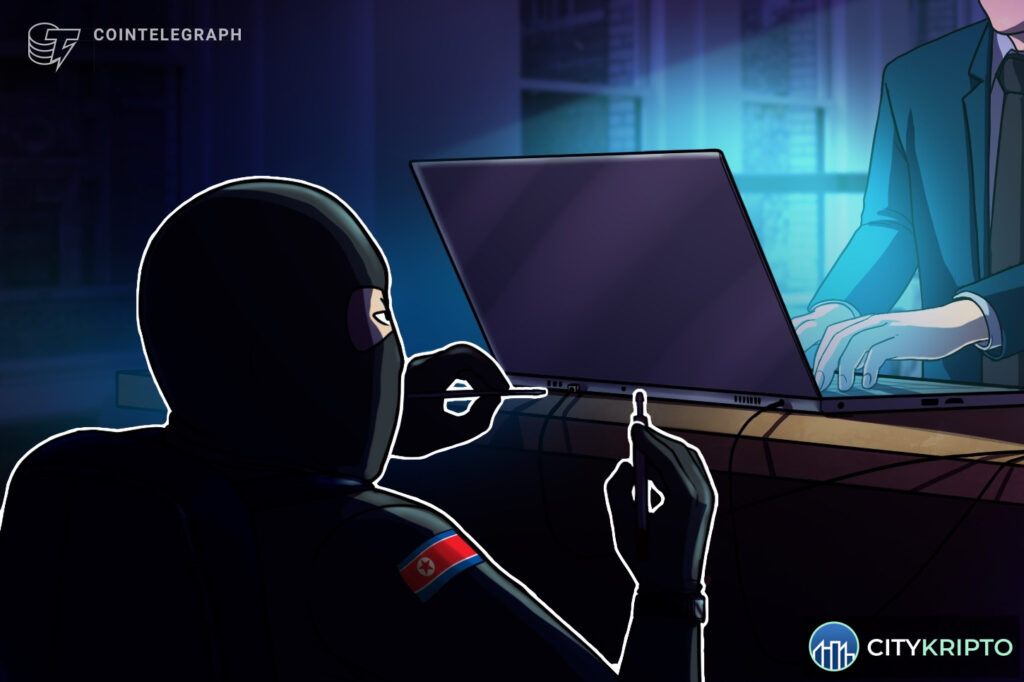
Генеральный директор криптобиржи Bitget Грейси Чен заявила, что за недавним взломом на сумму $352 млн могут стоять хакеры из Северной Кореи. По её словам, предварительное расследование выявило IP-адреса, совпадающие с VPN-сервисами, которые обычно использует хакерская группа, связанная с КНДР.
Детали расследования
В ходе первичного анализа специалисты Bitget обнаружили, что злоумышленники применяли те же VPN-инструменты, что и группировка, предположительно связанная с правительством Северной Кореи. Это стало ключевой зацепкой для следствия. Грейси Чен подчеркнула, что расследование продолжается, и окончательные выводы делать рано, однако совпадение IP-адресов выглядит весьма подозрительно.
Контекст и последствия
Хакерские атаки на криптобиржи со стороны северокорейских группировок происходят регулярно. Власти США и Южной Кореи неоднократно обвиняли КНДР в краже цифровых активов для финансирования государственных программ. Инцидент с Bitget — один из крупнейших в 2025 году, и он вновь привлекает внимание к вопросам безопасности централизованных платформ.
Для пользователей это напоминание о важности хранения средств на некастодиальных кошельках и использования проверенных обменников. Обменный пункт электронных валют рекомендует следить за новостями и выбирать надёжные площадки для операций с криптовалютой.