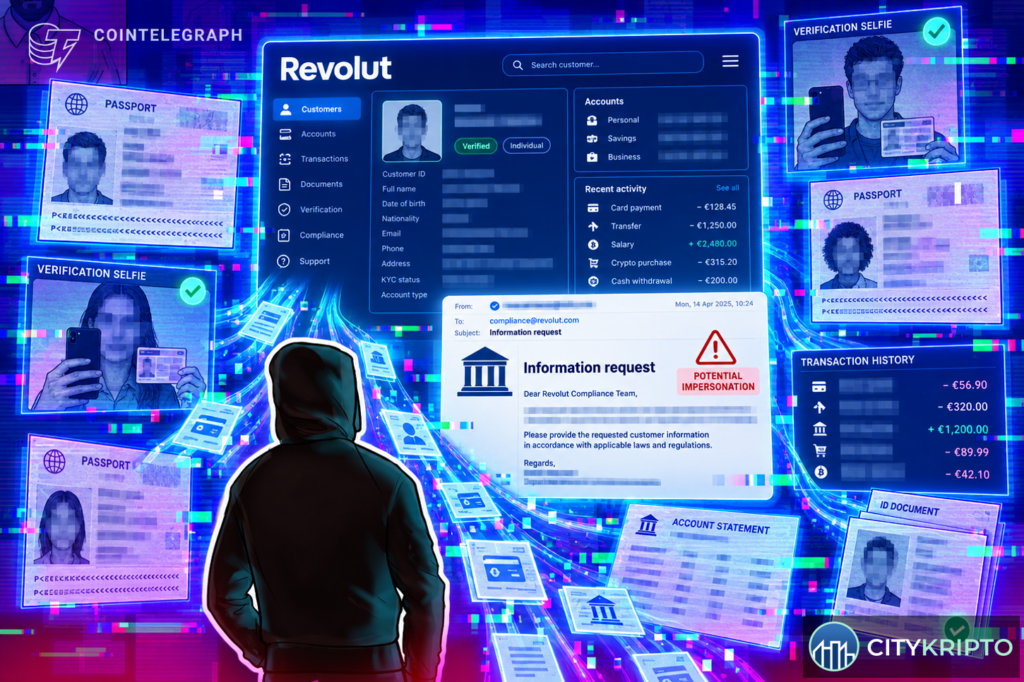
Британский финтех-гигант Revolut подтвердил утечку конфиденциальных данных клиентов. Злоумышленники получили доступ к паспортам, селфи и истории финансовых транзакций, используя поддельный домен государственного органа. Инцидент подчеркивает растущие риски кибербезопасности в криптовалютной и финансовой сферах.
Как произошла утечка
По данным Revolut, мошенники зарегистрировали домен, имитирующий адрес правительственного учреждения, и отправили фишинговые письма сотрудникам компании. В результате некоторые сотрудники перешли по вредоносным ссылкам, что позволило злоумышленникам получить доступ к внутренним системам и похитить персональные данные клиентов.
Какие данные пострадали
Среди скомпрометированной информации оказались:
- Сканы паспортов и других удостоверений личности;
- Селфи клиентов (используются для верификации);
- История финансовых транзакций.
Revolut заявляет, что уведомил пострадавших клиентов и соответствующие регулирующие органы. Компания также усилила меры безопасности и проводит внутреннее расследование.
Последствия для рынка
Этот случай — очередное напоминание о том, что даже крупные финтех-компании уязвимы для целевых фишинговых атак. Для пользователей криптовалют и электронных кошельков это сигнал о необходимости быть особенно бдительными: проверять адреса отправителей, использовать двухфакторную аутентификацию и не переходить по подозрительным ссылкам. Доверие к цифровым финансовым сервисам может пошатнуться, что приведет к ужесточению регулирования и росту спроса на децентрализованные решения.